ภัยคุกคามทางไซเบอร์ต่อระบบทำความเย็นของซูเปอร์มาร์เก็ตในโปแลนด์
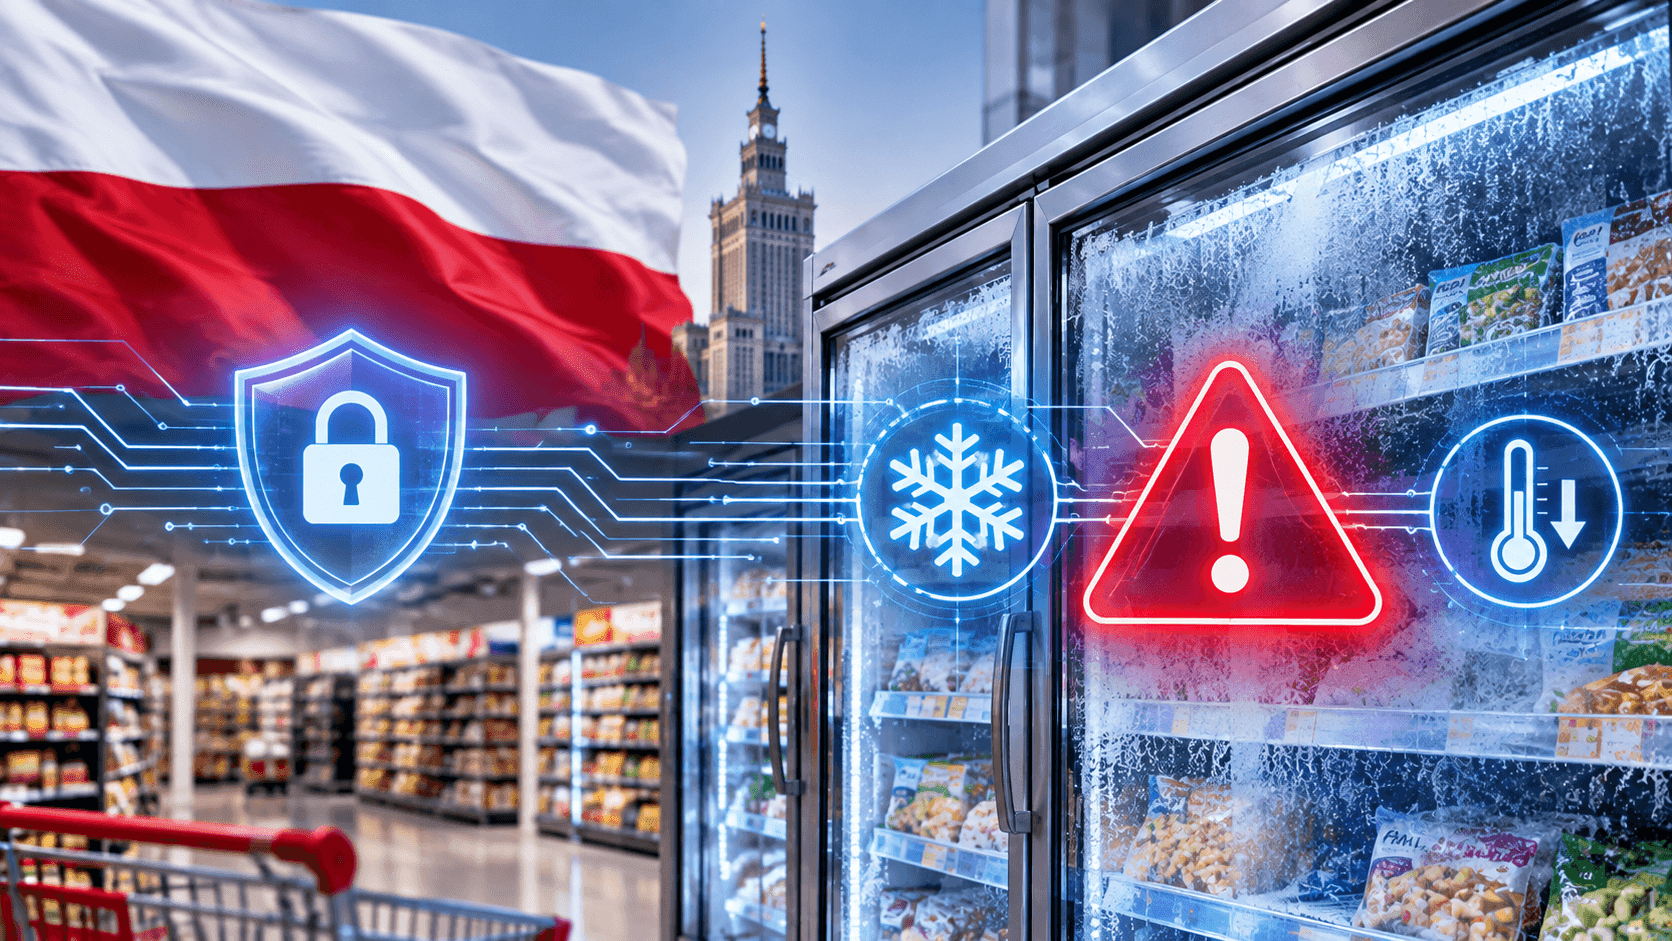
ในเดือนพฤศจิกายน 2026 โปแลนด์ (Poland) เผชิญกับภัยคุกคามรูปแบบผสมผสานทางไซเบอร์ที่ มุ่งเป้าไปยังระบบทำความเย็นเชิงพาณิชย์ของซูเปอร์มาร์เก็ตและคลังสินค้า โดยการลักลอบเข้าถึงระบบควบคุมอิเล็กทรอนิกส์จากระยะไกลเพื่อเปลี่ยนการตั้งค่าอุณหภูมิ และบังคับให้อุปกรณ์เข้าสู่โหมดละลายน้ำแข็ง (Defrost Mode) ซึ่งเสี่ยงต่อการทำให้อาหารที่จัดเก็บเน่าเสียและไม่ปลอดภัยต่อการบริโภค
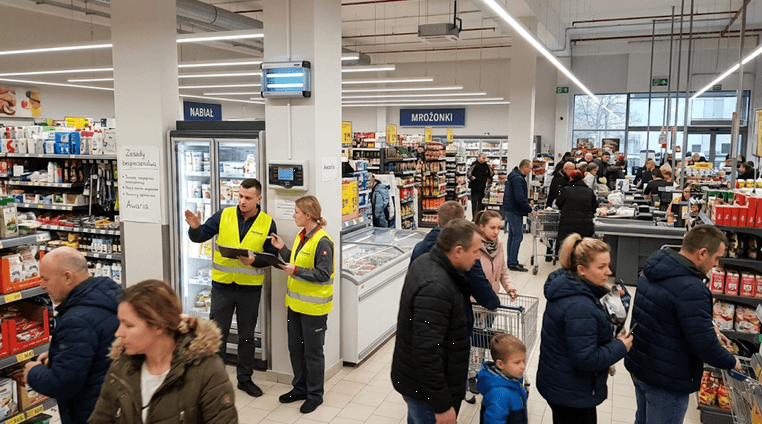
CERT Polska หน่วยงานตอบสนองเหตุการณ์ความมั่นคงปลอดภัยทางไซเบอร์ของโปแลนด์ ยืนยันการโจมตีสำเร็จอย่างน้อย 1 ครั้ง แม้จะไม่เกิดความเสียหายเชิงวัตถุเพราะผู้ดูแลระบบได้ตัดการเชื่อมต่ออุปกรณ์จากอินเทอร์เน็ตและย้ายสินค้าทันท่วงที แต่การตรวจสอบพบความเสี่ยงในวงกว้าง โดยมีอุปกรณ์ทำความเย็นถึงประมาณ 140 เครื่องที่เชื่อมต่อกับอินเทอร์เน็ตโดยตรง ซึ่งในจำนวนนี้มีประมาณ 70 แห่งรวมถึงห้างค้าปลีกขนาดใหญ่ที่เร่งแก้ไขตามคำเตือน ขณะเดียวกัน สำนักปราบปรามอาชญากรรมทางไซเบอร์กลาง (CBZC) อยู่ระหว่างการสืบสวนคดีที่เกี่ยวข้องจำนวน 8 กรณี และหัวหน้าผู้ตรวจการด้านสุขาภิบาลแห่งชาติ (GIS) ได้ออกประกาศเตือนให้ผู้ประกอบการในห่วงโซ่อาหารเพิ่มความปลอดภัยในการเข้าถึงระบบและใช้ระบบตรวจสอบอุณหภูมิที่เป็นอิสระแยกต่างหาก
แม้รัฐบาลโปแลนด์จะยังไม่ระบุผู้ก่อเหตุอย่างเป็นทางการ แต่มีข้อบ่งชี้ความเชื่อมโยงกับกลุ่มแฮกเกอร์ ที่สนับสนุนรัสเซีย อาทิ NoName057(16) และ Z-Pentest ที่เคยออกมาชื่นชมและอ้างความรับผิดชอบในการปฏิบัติการป่วนระบบทำความเย็นเชิงพาณิชย์ในหลายประเทศของยุโรป เช่น ฝรั่งเศส เบลเยียม สวีเดน และเยอรมนี ตั้งแต่เดือนตุลาคม 2026 ทำให้ห้างร้านจำนวนมากในยุโรปจำเป็นต้องทำลายอาหารแช่แข็ง ท่ามกลางคำเตือนจากคณะกรรมาธิการยุโรปและสำนักงานความมั่นคงปลอดภัยทางไซเบอร์แห่งสหภาพยุโรป (ENISA)
ข้อมูลเพิ่มเติม/ข้อคิดเห็นของสคต. วอร์ซอ
สคต. ประเมินว่า สถานการณ์นี้สะท้อนว่าภัยคุกคามทางไซเบอร์ได้ก้าวข้ามจากระบบสารสนเทศทั่วไปมาสู่การทำลายความมั่นคงด้านห่วงโซ่อาหาร (Food Security) และโครงสร้างพื้นฐานเชิงพาณิชย์ ซึ่งหากขยายวงกว้างอาจส่งผลให้เกิดความเสียหายทางเศรษฐกิจ ทำลายความเชื่อมั่นของผู้บริโภค และอาจส่งผลกระทบต่อการกระจายสินค้าของไทยที่ต้องอาศัยระบบทำความเย็นในต่างประเทศ เช่น กลุ่มสินค้าอาหารแช่แข็ง ผลไม้ และสินค้าเกษตรแปรรูป
ที่มา: polskieradio.pl